Caso práctico
El ciberataque que saltó de Adif a Renfe en septiembre de 2026 demostró que una brecha viaja por las conexiones de confianza. En una pyme con varias sedes y teletrabajo, esas conexiones son la VPN entre oficinas y el portátil que se conecta desde casa. Así las protegemos.
El escenario
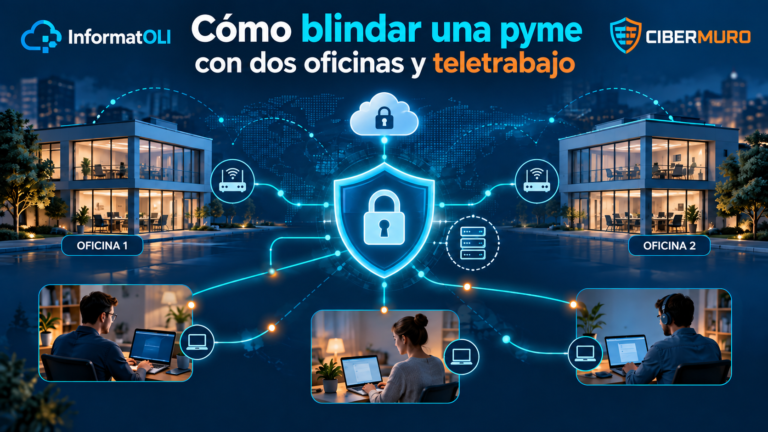
Una empresa de 15 puestos repartidos en tres lugares: una sede central con 5 PCs y el servidor de ficheros y facturación, una segunda oficina con otros 5 PCs, y 5 empleados que trabajan desde casa con portátil. Las dos oficinas están unidas por una VPN y los teletrabajadores acceden a los mismos datos que el resto.
Es una configuración muy habitual en España. Y reproduce a pequeña escala el problema de Adif y Renfe: tres entornos distintos que confían plenamente unos en otros. Si cae uno, caen todos.
El objetivo del sistema que proponemos es sencillo de enunciar: que un PC infectado en cualquiera de los tres lugares no pueda alcanzar a los otros dos, ni sacar los datos de la empresa sin que nadie se entere.
Los eslabones débiles
En una auditoría típica de este tipo de empresa encontramos casi siempre los mismos cinco puntos de ruptura:
- La VPN entre oficinas lo deja pasar todo. Se configura una vez «para que funcione» y ambas redes quedan unidas como si fueran una sola. Es exactamente la interconexión que explotaron entre Adif y Renfe.
- El teletrabajo sale de redes que nadie controla. El router de casa lleva años sin actualizar, comparte red con la consola, la tele y el ordenador de los hijos, y a veces el empleado usa su PC personal.
- El escritorio remoto está abierto a Internet para que los de casa lleguen al servidor. Es una de las vías de entrada de ransomware más explotadas.
- Nadie vigila. Con 15 equipos no hay departamento de IT; si algo pasa un viernes por la noche, se descubre el lunes.
- Las copias están en un disco conectado al servidor, y el ransomware las cifra junto con todo lo demás.
La arquitectura
Las tres ubicaciones siguen conectadas, pero ninguna confía ciegamente en las otras: cada una tiene su propia barrera y un único equipo de vigilancia las observa a todas.
La línea discontinua entre los dos cortafuegos es el túnel VPN entre oficinas. Solo deja pasar el tráfico de los PCs de la segunda oficina hacia el servidor de la sede, por los puertos necesarios; nada más. Si un PC de la segunda oficina se infecta, no puede alcanzar los PCs de la sede, y viceversa.
Qué se instala en cada sitio
El equipamiento es modesto; lo que marca la diferencia es cómo se configura.
| Elemento | Sede central (5 PCs + servidor) | Segunda oficina (5 PCs) | Teletrabajo (5 portátiles) |
|---|---|---|---|
| Cortafuegos | UTM con prevención de intrusiones, filtrado web y de salida | UTM del mismo fabricante, gestionado desde la misma consola | El cortafuegos del propio portátil, gestionado de forma centralizada |
| Conexión entre sitios | Extremo principal de la VPN | Túnel cifrado a la sede, solo hacia el servidor y puertos necesarios | VPN o acceso Zero Trust siempre activo, con MFA |
| Red interna | Switch gestionable con 4 VLAN: usuarios, servidor, gestión e invitados | Switch gestionable con 3 VLAN: usuarios, gestión e invitados | Recomendación de red wifi doméstica separada para el trabajo |
| Wifi | Corporativa WPA3 con usuario propio + invitados aislada | Igual que la sede | Router doméstico actualizado y con contraseña cambiada |
| Equipos | PCs con EDR, parches automáticos y usuario sin privilegios | Igual que la sede | Portátiles corporativos con EDR, disco cifrado y bloqueo remoto |
| Servidor y datos | Servidor en su propia VLAN; nadie lo gestiona desde la red de usuarios | Sin servidor: accede al de la sede por el túnel | Acceso solo a las carpetas y aplicaciones de su puesto |
| Copias | NAS local + copia inmutable en la nube | Sus datos viven en la sede o en la nube | Documentos sincronizados con la nube corporativa |
| Continuidad | SAI para servidor y equipos de red | SAI para equipos de red | Conexión de respaldo con el móvil |
Si la empresa trabaja ya en la nube (Microsoft 365 o Google Workspace), el servidor de ficheros puede desaparecer, y con él buena parte del tráfico entre oficinas. El esquema de seguridad se mantiene igual.
Las reglas del teletrabajo seguro
Los 5 empleados en casa son, en la práctica, cinco sucursales sin cortafuegos. La seguridad tiene que viajar con el portátil.
- Solo equipos de la empresa. Nada de acceder a los datos desde el PC familiar.
- VPN siempre activa con doble factor. El portátil no puede llegar a los sistemas de la empresa por ninguna otra vía, y el escritorio remoto se cierra a Internet.
- Acceso por necesidad. El teletrabajador entra a sus aplicaciones y carpetas, no a toda la red de la sede.
- Gestión remota del equipo. Parches, EDR y cifrado se controlan desde una consola central; si el portátil se pierde, se bloquea y se borra a distancia.
- Comprobación antes de conectar. Si el equipo no está actualizado o el antivirus está desactivado, la VPN no le deja entrar.
- El router de casa también cuenta. Firmware al día, contraseña de administración cambiada y, si es posible, una red wifi solo para trabajar.
- Pantalla bloqueada y nada de USB desconocidos, en casa igual que en la oficina.
Lo que protege a toda la empresa
Además de lo que se instala en cada sitio, hay cuatro medidas que abarcan a los 15 puestos por igual.
Identidad única y protegida. Un solo directorio de usuarios para las tres ubicaciones, con doble factor obligatorio, cuentas sin permisos de administrador y una cuenta de administración separada para el técnico. Cuando alguien se va, su acceso se revoca el mismo día en todos los sitios a la vez.
Vigilancia 24/7. Los dos cortafuegos, los 15 agentes EDR y el correo envían sus registros a un SIEM supervisado por un SOC externo. Una empresa de 15 personas no necesita un equipo propio de seguridad, pero sí a alguien que responda una alerta a las tres de la madrugada y pueda aislar un equipo en minutos. Las alertas clave: accesos desde países inusuales, conexiones de VPN fuera de horario y grandes volúmenes de datos saliendo de la red.
Copias 3-2-1-1-0. Tres copias, en dos soportes, una fuera de la oficina, una inmutable que el ransomware no pueda tocar y cero errores comprobados con una restauración de prueba cada mes.
Personas y proveedores. Formación inicial y simulaciones de phishing trimestrales. El informático externo, la gestoría y el proveedor del programa de facturación acceden con cuentas propias, con doble factor y solo cuando hace falta, nunca con una conexión permanente.
Plan de implantación en 8 semanas
Con 15 puestos, todo el sistema puede estar operativo en unas 8 semanas sin parar la actividad, empezando por lo que más riesgo elimina.
- Semana 1 · Auditoría: inventario de equipos, accesos externos y servicios expuestos a Internet.
- Semana 2 · Lo urgente: doble factor en todo, cierre del escritorio remoto expuesto, retirada de permisos de administrador y primera copia inmutable.
- Semanas 3 y 4 · Sede central: nuevo cortafuegos, VLAN y servidor aislado en su zona.
- Semana 5 · Segunda oficina: cortafuegos, VLAN y túnel restringido hacia la sede.
- Semana 6 · Teletrabajo: portátiles corporativos configurados, VPN con MFA y comprobación de estado antes de conectar.
- Semana 7 · Vigilancia: EDR en los 15 equipos conectado al SIEM y al SOC 24/7.
- Semana 8 · Personas y pruebas: formación, primera simulación de phishing, restauración de prueba y simulacro de incidente.
Conclusión
Una pyme con dos oficinas y teletrabajo tiene, a pequeña escala, la misma estructura que Adif y Renfe: varios entornos que se conectan y confían unos en otros. La lección es la misma. Cada sede y cada portátil deben ser un compartimento estanco: si uno se inunda, el barco sigue a flote.
No hace falta un gran presupuesto, sino una arquitectura pensada para contener y una vigilancia que no duerma. ¿Quiere saber cuántos de estos eslabones están hoy abiertos en su empresa? Empiece por el inventario de conexiones: quién entra, desde dónde y hasta dónde llega.
Cibermuro · Ciberseguridad para empresas · cibermuro.es
#Ciberseguridad #Pymes #Teletrabajo #VPN #ZeroTrust #Ransomware
Acerca del autor